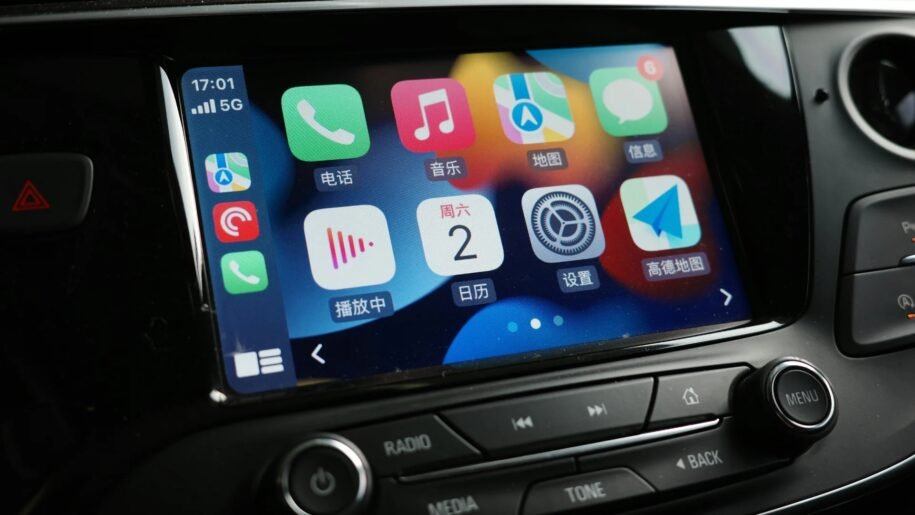
Pesquisadores da Kaspersky identificaram uma campanha de malware criada especificamente para infectar centrais multimídia de carros com Android. A ameaça explorava o próprio sistema de atualização do aparelho para instalar programas maliciosos sem ação do motorista, transformando a central em parte de uma rede usada para fraudes na internet.
Segundo a análise técnica publicada pela Securelist, o ataque atingiu centrais que utilizavam software da fabricante chinesa DoFun. A empresa foi notificada e informou ter corrigido o problema. A infecção ocorria por meio do TWCore, aplicativo legítimo responsável por coletar informações técnicas e atualizar o software das centrais multimídia. Os criminosos exploraram esse canal para instalar o JarService, um programa sem interface que funcionava escondido em segundo plano.
Como o malware opera?
A partir do JarService, outros componentes maliciosos podiam ser baixados para o aparelho. Isso significa que, no caso identificado, o motorista não precisava clicar em um link, conectar um pendrive infectado ou instalar um aplicativo suspeito. O código malicioso chegava pelo próprio mecanismo de atualização usado normalmente pela central.
Impactos do malware
Depois da infecção, a central podia executar diferentes comandos enviados pelos criminosos. A análise encontrou funções para coletar informações técnicas, como modelo do aparelho, resolução da tela, rede Wi-Fi conectada e endereço MAC. O malware também podia baixar outros módulos e realizar fraude publicitária. Outro objetivo era transformar o aparelho em um proxy, fazendo com que tráfego de terceiros passasse pela conexão de internet da central.
Dessa forma, o dispositivo infectado podia integrar uma rede de equipamentos controlados remotamente, conhecida como botnet. A atividade foi associada com alto grau de confiança ao MoYu Group, grupo ligado à botnet BadBox, que já havia sido relacionada a ataques contra outros dispositivos Android conectados à internet.
Como se proteger?
Não há evidência de que os invasores tenham assumido o controle de sistemas críticos do veículo, como direção, freios ou acelerador. O alvo era a central multimídia e sua conexão com a internet. Como a infecção explorava um sistema legítimo de atualização, não existe uma ação única do motorista que elimine totalmente o risco. A principal medida é manter a central atualizada, especialmente porque a DoFun afirmou ter corrigido a falha depois de ser avisada sobre o ataque.
Além disso, é importante instalar aplicativos e atualizações apenas de fontes oficiais, evitar APKs e lojas alternativas em centrais Android, verificar se o fabricante ainda oferece atualizações de segurança e dar preferência a centrais de fabricantes que mantêm suporte de software. Caso o sistema passe a exibir anúncios inesperados, apresente comportamento estranho ou registre consumo incomum de dados, é recomendado procurar assistência técnica.
Opinião
A crescente sofisticação dos ataques cibernéticos destaca a importância de estarmos sempre atentos às atualizações e práticas de segurança em dispositivos conectados.